MTCSE98%Activa
MikroTik Certified Security Engineer
Válida mayo de 2025 – mayo de 2028 · Verificar en mikrotik.com
Puedo diseñar, endurecer y auditar la postura de seguridad de su red en firewall, VPN y control de acceso.
Qué valida esta certificación
Puntuación de seguridad 98 %. Arquitectura de firewall, VPN IPsec, gestión de certificados y mitigación de ataques: cada capa evaluada en condiciones de examen.
- ·Cadenas de firewall filter (input/forward/output)
- ·NAT avanzado (srcnat/dstnat)
- ·Mangle y connection tracking
- ·IPsec IKEv1 e IKEv2
- ·Gestión de certificados (SCEP, CRL)
- ·Autenticación RADIUS y EAP
- ·Bridge firewall
- ·Detección y mitigación de ataques
- ·Selección de protocolos criptográficos
- ·Metodología de auditoría de seguridad
MTCSE vs Cisco CCNA Security / CompTIA Security+
| Dimensión | MTCSE | Cisco CCNA Security / CompTIA Security+ |
|---|---|---|
| Alcance | Firewall RouterOS, VPN y criptografía: implementación | Teoría amplia de seguridad + configuración de proveedor |
| Dependencia de proveedor | Solo MikroTik | Multifabricante / neutral |
| Profundidad práctica | Construcción completa de reglas firewall en RouterOS real | Mayormente teórica, con algo de laboratorio |
| Ciclo de renovación | 3 años, reexamen | 3 años, créditos CE |
| Foco | Enfoque práctico: construcción del firewall | Enfoque teórico: comprensión conceptual |
Combinaciones de certificación
MTCSE se combina con estas certificaciones.
Casos de aplicación
Encargos anonimizados que demuestran esta pericia.
Caso n.º 1
- Situación
- Empresa multisede que necesitaba una VPN mesh IPsec entre 12 sitios con autenticación basada en certificados y failover automático.
- Reto
- Redes IPv4/IPv6 mixtas con requisitos de NAT traversal. La configuración IPsec plana anterior tenía puntos únicos de falla.
- Metodología
- IKEv2 con MOBIKE para roaming de trabajadores móviles, routing marks por túnel para aislamiento de tráfico, peers redundantes con failover basado en DPD e inscripción de certificados SCEP.
- Resultado
- 99.97 % de uptime VPN durante 18 meses. Rotación de certificados automatizada. Cero intervención manual en failovers de sitio.
Caso n.º 2
- Situación
- Cliente con sospecha de intrusión en curso tras detectar patrones de tráfico inusuales.
- Reto
- No había logging configurado. Las reglas de firewall eran valores predeterminados permisivos de la instalación inicial, años atrás.
- Metodología
- Auditoría completa de firewall: reconstrucción de cadenas filter con allow/deny explícito, activación de connection tracking, rate limiting para vectores de ataque comunes y envío de syslog.
- Resultado
- Intentos brute-force por SSH identificados y bloqueados desde 3 rangos IP. Superficie de ataque reducida en 85 %. Monitoreo continuo vía syslog.
Detalles del examen
Formato del examen y datos de certificación
- Formato
- 25 preguntas de opción múltiple, a libro abierto
- Puntuación mínima
- 60 %
- Duración
- 60 minutos
- Requisito previo
- MTCNA (puede estar vencida para recertificación)
- Formación
- 2 días
- Validez
- 3 años
- Rareza global
- ~500–1000 titulares activos
- Versión RouterOS
- RouterOS v7
Historial de puntuación
Evolución de puntuación entre ciclos de certificación
2019Kuala Lumpur
2022Bangkok
2025Bangkok
Centros de formación: Citraweb (ID), MikroTik SEA
Certificado
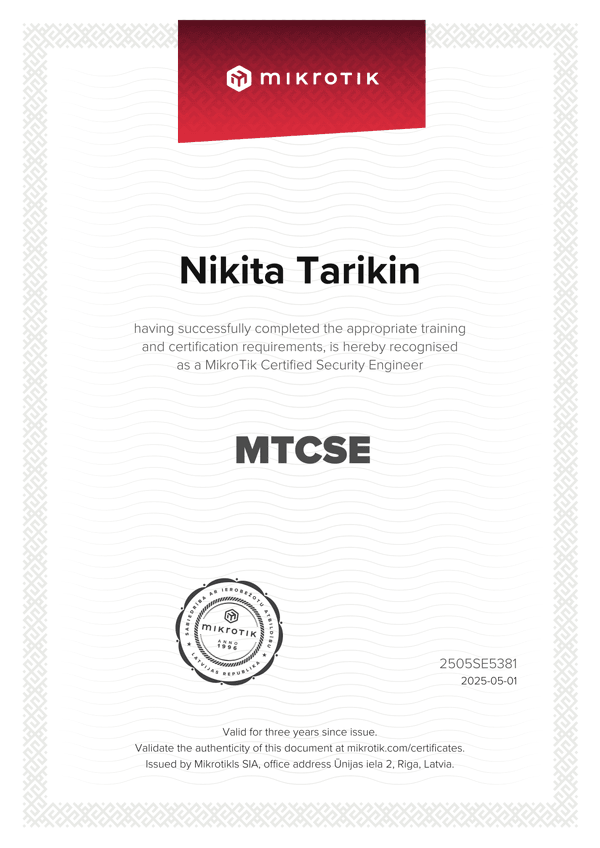
Clic para ampliar
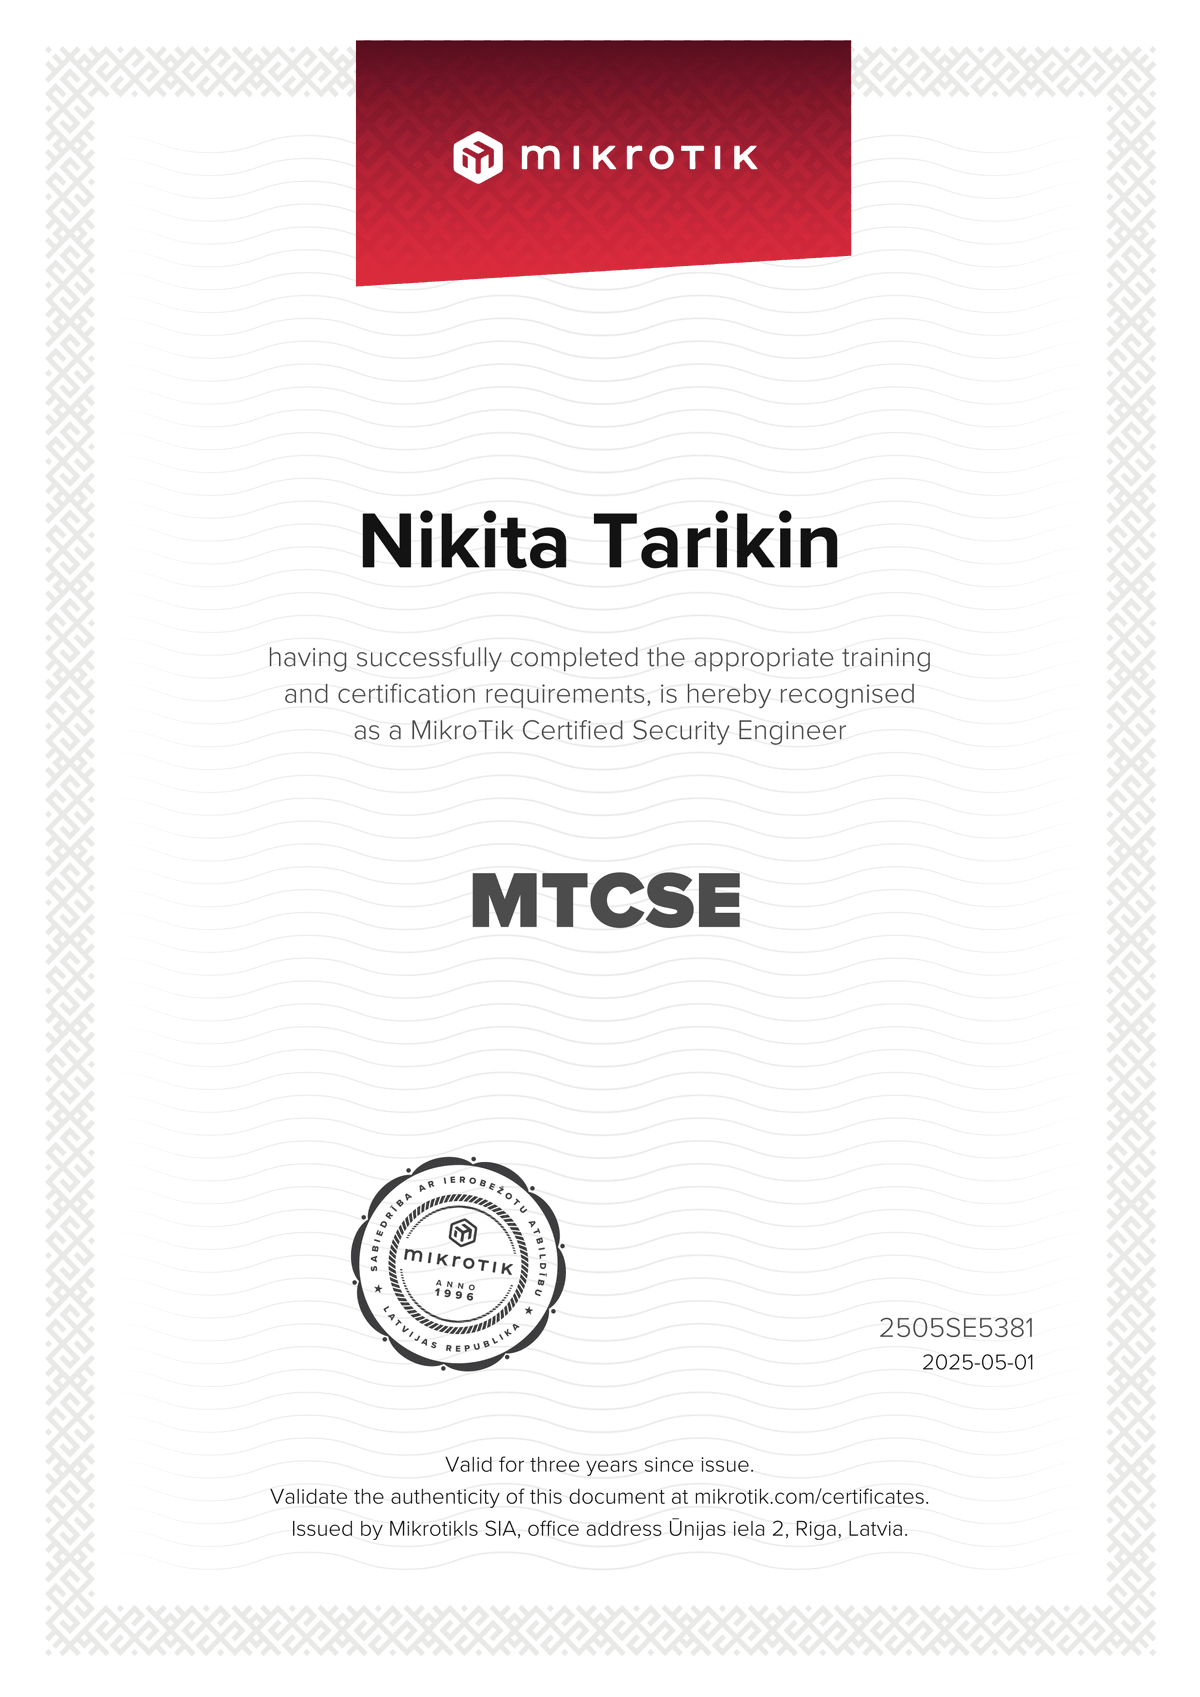
FAQ
¿Qué cubre la certificación MTCSE?
MTCSE valida seguridad avanzada en RouterOS: arquitectura de cadenas firewall filter/NAT/mangle, VPN IPsec (IKEv1/IKEv2), gestión de certificados (SCEP/CRL), autenticación RADIUS/EAP, bridge firewall, detección de ataques y selección de protocolos criptográficos.
¿En qué se diferencia MTCSE de CompTIA Security+?
MTCSE se centra en implementación: construir reglas de firewall y túneles VPN reales sobre hardware RouterOS. Security+ cubre conceptos teóricos de seguridad más amplios y multivendor. MTCSE es más estrecha, pero mucho más profunda en endurecimiento real de dispositivos de red.
¿Qué proyectos exigen conocimiento de nivel MTCSE?
Cualquier red que requiera endurecimiento de seguridad: auditorías de firewall, despliegues VPN IPsec (site-to-site o roadwarrior), autenticación basada en certificados, detección de intrusiones o revisiones de seguridad por cumplimiento.
¿Cómo se verifica la certificación MTCSE de un consultor?
Se verifica en mikrotik.com/certificates con el ID del certificado. MTCSE exige MTCNA como requisito previo; una MTCSE válida confirma base RouterOS y conocimiento especialista en seguridad.
¿Sigue siendo relevante la certificación MTCSE en 2025?
Más que nunca. Con la integración de WireGuard en RouterOS v7, las mejoras de IKEv2 y la evolución del panorama de amenazas, los ingenieros con MTCSE son críticos para despliegues modernos de seguridad MikroTik.
Ver aplicación práctica → Contacto
¿Necesita experiencia MTCSE?
Hablemos →